사진이나 업무 자료를 NAS에 모아두고 계신가요? 요즘 시놀로지 NAS 이용자 사이에서 파일이 암호화됐다는 피해 호소가 이어지면서, 보안 업데이트를 서둘러야 한다는 이야기가 많아요.
오늘은 시놀로지 보안 업데이트가 왜 필요한지, PHP2Shell 취약점이 무엇이고 내 NAS가 해당되는지, 그리고 집에서 바로 따라 할 수 있는 점검 5단계를 정리해볼게요.
※ 시놀로지 공식 발표와 언론 보도를 바탕으로 한 방어 중심 정보 글이에요. 메뉴 이름은 DSM 7 기준이에요.
무슨 일이 있었나? 한 줄 정리
웹 서비스에 널리 쓰이는 프로그래밍 언어 PHP에서 “PHP2Shell”이라는 심각한 취약점(CVE-2026-109618, CVE-2026-109619)이 발견됐어요. 외부에서 악성 코드를 실행할 수 있는 결함이라, NAS 안에서 PHP를 쓰는 앱도 위험해졌어요.
시놀로지는 영향 범위를 발표한 뒤 10월 29일까지 지원이 끝난 DSM 버전으로 보안 업데이트를 확대했어요. 한국인터넷진흥원(KISA)도 10월 29일 시놀로지 제품 보안 업데이트를 권고했어요.
| 날짜 (2026년) | 내용 |
|---|---|
| 10월 하순 | 시놀로지, PHP2Shell 영향 범위(패키지 10종)와 보안 업데이트 발표 |
| 10월 29일 | 시놀로지, DSM 6.2까지 PHP 보안 업데이트 확대 · 구버전 DSM 노린 랜섬웨어 공격 확인 |
| 10월 29일 | KISA, 시놀로지 제품 보안 업데이트 권고 |
| 10월 30일 | 국내외 NAS 파일 암호화 피해 호소 보도 (PHP2Shell과의 관련성은 미확인) |
내 NAS도 해당될까? 영향받는 앱 확인
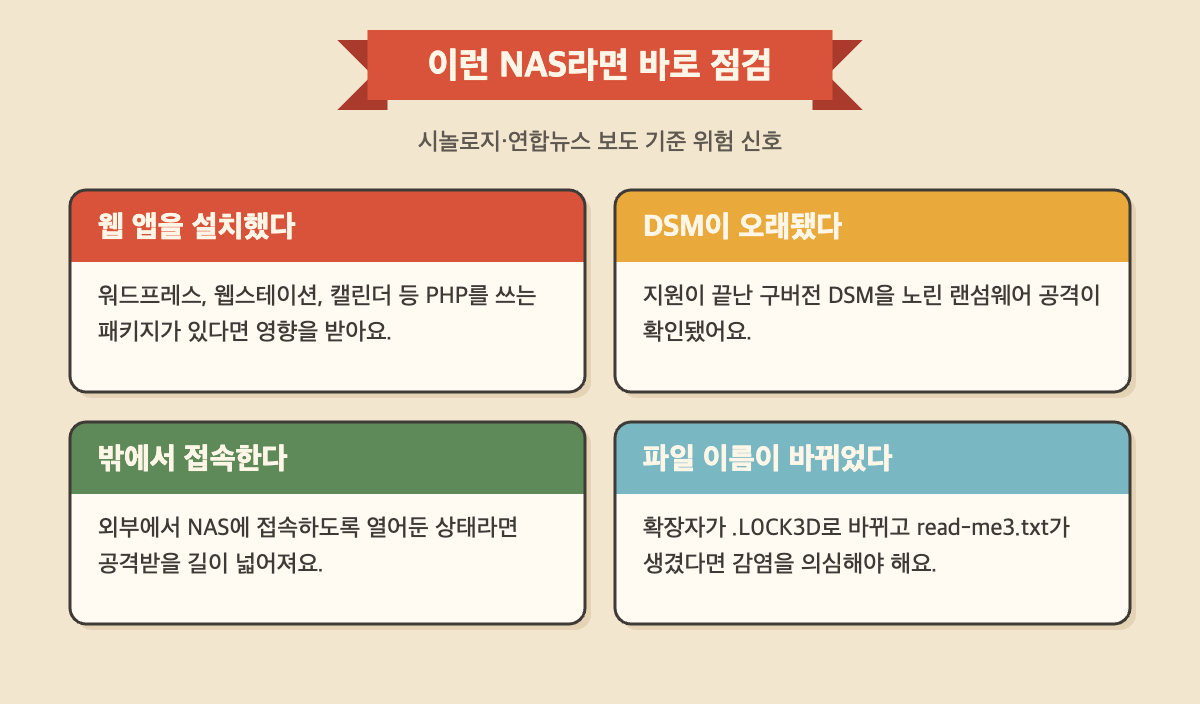
PHP2Shell은 NAS 전체가 아니라, PHP를 쓰는 특정 패키지(앱)를 설치한 경우에 영향을 줘요. 시놀로지가 밝힌 대상은 아래 10개예요.
| 구분 | 패키지 이름 |
|---|---|
| 웹사이트·블로그 | Web Station(웹스테이션), WordPress(워드프레스), Joomla, MediaWiki |
| 메일·일정 | MailStation(메일스테이션), Calendar(캘린더) |
| 파일·관리 도구 | KodExplorer, phpMyAdmin |
| 업무용 | vtigerCRM, IDrive(타사 패키지) |
사진 백업이나 파일 공유만 쓰는 분이라면 위 앱이 설치돼 있지 않을 가능성이 높아요. 시놀로지는 Synology Drive는 영향을 받지 않는다고 밝혔고, DSM 내부에 들어 있는 PHP 구성 요소는 외부에서 접근할 수 없어 위험이 매우 낮다고 평가했어요.
랜섬웨어 피해와는 무슨 관계일까?
시놀로지는 이번 조사 과정에서 2024년 12월에 이미 고친 다른 취약점을 악용해, 지원이 끝난 구버전 DSM의 데이터를 암호화하고 돈을 요구하는 공격을 확인했다고 밝혔어요. 즉 PHP 앱이 없어도 DSM이 오래됐다면 위험할 수 있어요.
연합뉴스 보도에 따르면 피해 사례에서는 파일 확장자가 “.L0CK3D”로 바뀌고 “read-me3.txt”라는 안내 파일이 생기는 등 C3RB3R 랜섬웨어로 의심되는 정황이 나타났어요. 다만 이 피해가 PHP2Shell 때문인지는 아직 확인되지 않았어요.
보안 업체 지니언스 분석에서는 기업 내부망에서 PHP를 쓰는 장비의 96%가 이 취약점에 노출돼 있었고, 그중 78%는 지원이 끝난 PHP 8.1 이하를 쓰고 있었어요. 집과 회사 모두 “오래된 버전”이 가장 큰 구멍이라는 뜻이에요.
시놀로지 보안 업데이트 방법 5단계
순서는 간단해요. DSM 먼저, 그다음 PHP 패키지를 올리고, 외부 접속과 백업을 점검하면 돼요.
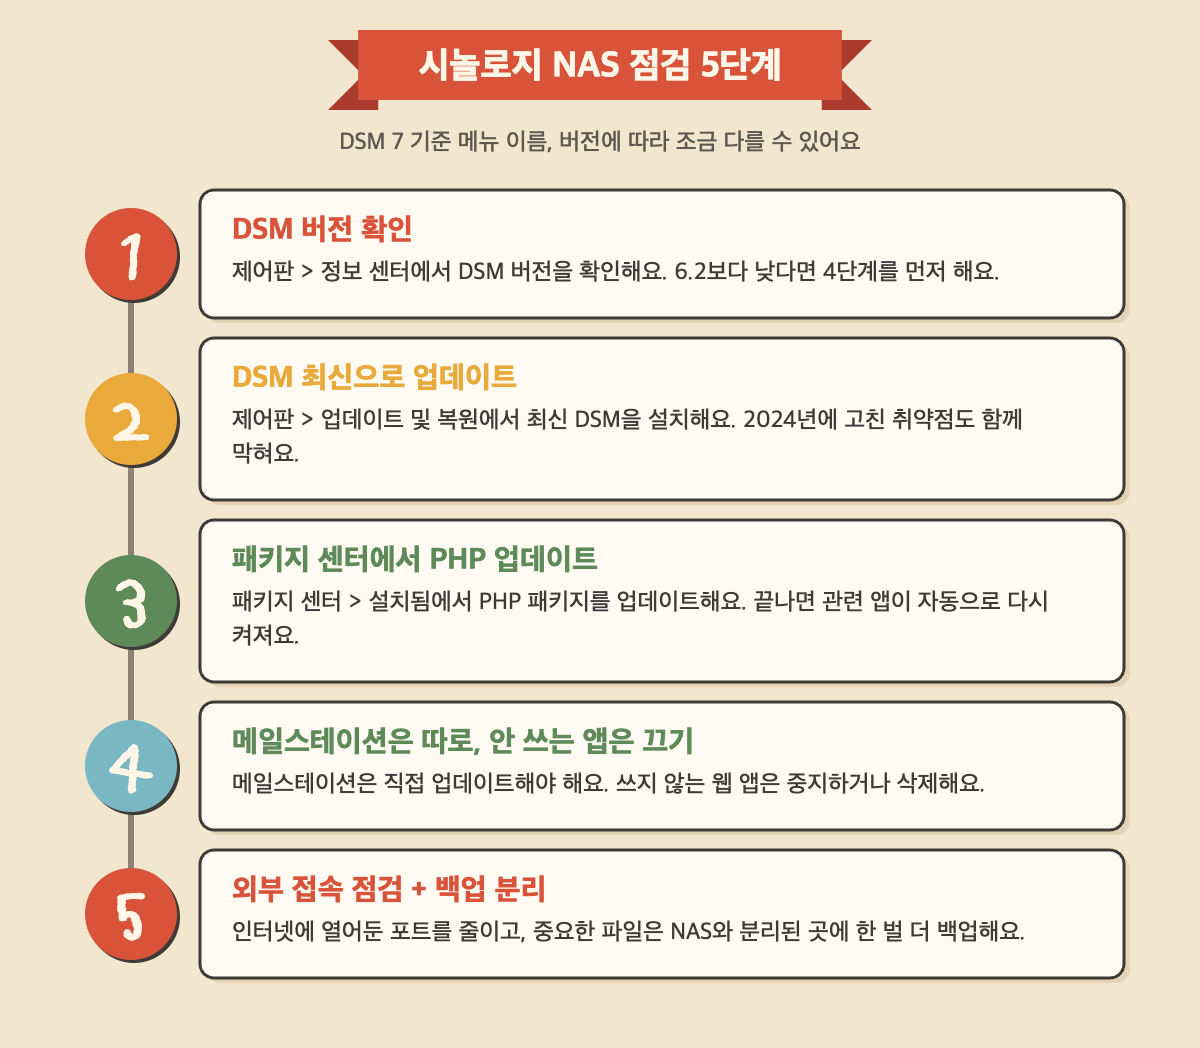
- DSM 버전 확인: 제어판 > 정보 센터에서 확인해요.
- DSM 업데이트: 제어판 > 업데이트 및 복원에서 최신 버전을 설치해요. 시놀로지는 취약한 버전을 쓰는 모든 이용자에게 즉시 업데이트를 권고했어요.
- PHP 패키지 업데이트: 패키지 센터 > 설치됨에서 PHP를 업데이트해요. 업데이트가 끝나면 관련 앱이 자동으로 다시 시작돼요. 시놀로지는 DSM 7.4·7.3과 지원이 끝난 7.2·7.1·7.0·6.2용 업데이트를 모두 배포했어요.
- 메일스테이션 수동 업데이트, 안 쓰는 앱 정리: 메일스테이션은 패키지 센터에서 직접 업데이트해야 해요. DSM 6.2보다 낮은 버전이라면 업데이트 전까지 영향받는 앱을 잠시 꺼두라는 게 시놀로지 권고예요.
- 외부 접속 점검과 백업 분리: 밖에서 접속하도록 열어둔 설정이 꼭 필요한지 확인하고, 중요한 파일은 NAS와 분리된 저장소에 한 벌 더 보관해요.
계정 보안까지 함께 챙기고 싶다면 비밀번호 대신 쓰는 패스키 설정 방법도 참고해보세요. 이미 정보가 새어 나간 것 같다면 개인정보 유출 대처 5단계를 먼저 확인하세요.
한눈에 정리
- PHP2Shell은 PHP를 쓰는 시놀로지 패키지 10종에 영향을 주는 취약점이에요.
- 시놀로지는 DSM 6.2까지 PHP 보안 업데이트를 배포했어요. 패키지 센터에서 바로 받을 수 있어요.
- 구버전 DSM을 노린 랜섬웨어 공격도 확인돼, DSM 업데이트가 가장 먼저예요.
- 메일스테이션은 수동 업데이트, 6.2 미만은 영향받는 앱을 잠시 꺼두세요.
- 외부 접속을 줄이고 NAS와 분리된 백업을 하나 더 만들어 두세요.
시놀로지 보안 업데이트 자주 묻는 질문
사진 백업만 쓰는데도 업데이트해야 하나요?
네, DSM 업데이트는 꼭 하세요. PHP 앱이 없다면 PHP2Shell 영향은 적지만, 시놀로지는 구버전 DSM을 노린 별도의 랜섬웨어 공격을 확인했어요.
Synology Drive도 위험한가요?
시놀로지는 Synology Drive는 PHP2Shell의 영향을 받지 않는다고 밝혔어요. 영향 대상 목록의 IDrive는 다른 회사가 만든 별개의 패키지예요.
업데이트하면 저장된 파일이 지워지나요?
보안 업데이트는 시스템과 앱을 고치는 작업이라 보통 파일을 지우지 않아요. 그래도 중요한 자료는 업데이트 전에 따로 백업해 두는 게 안전해요.
파일 확장자가 이미 .L0CK3D로 바뀌었다면요?
NAS를 인터넷에서 분리하고, 시놀로지 고객 지원이나 KISA 보호나라(국번 없이 118)에 상담을 요청하세요. 돈을 보낸다고 파일 복구가 보장되지는 않아요.
참고 자료
- Synology – Synology urges users to apply security updates, extends PHP2Shell fixes to older DSM releases (2026.10)
- 연합뉴스(한민족센터) – 사진·문서 보관용 저장장치도 보안 위협…KISA, 보안패치 권고 (2026.10)
여러분의 NAS는 마지막으로 언제 업데이트하셨나요? 소중한 추억과 자료를 지키는 데 필요한 건 생각보다 몇 번의 클릭뿐이라는 게 다행이네요.